Fase 7.1: sicurezza della sola ricezione57 verifiche · aperte
- 0 · Roadmap
- 1 · Ricevute e garanzia
- 2 · Royalty per i creatori
- 3 · Fatture B2B
- 4 · Ponte pagamenti
- 5 · Simulatore
- 6 · Devnet: ripetilo
- 7 · Cassa
- 7.1 · Sicurezza
- ✓ · Catena della fiducia
- ★ · Vantaggi e usi
- ✎ · Dieci guide
- ▶ · Video
- ? · Scoperte dei lettori
Accettare denaro è sempre stato una voce di costo: terminali, contratti, app certificate, qualcuno nel mezzo. Siamo andati a fondo in quel mercato e abbiamo costruito l'opposto: una cassa che può solo ricevere. Non può inviare, firmare né raggiungere il tuo portafoglio, quindi non c'è nulla da rubarle e nulla da riprendersi attraverso di lei. Dopo che un pagamento arriva, il tuo denaro è gestito rigorosamente dal tuo portafoglio.
Il protocollo della sola ricezione
1 · Nessuna via d'uscita. La cassa non si collega mai a un portafoglio, non gli chiede mai di firmare e non detiene alcuna chiave. Rimborsi, trasferimenti e prelievi avvengono solo dentro l'app del portafoglio del proprietario.
2 · Sola lettura, nel codice. La pagina può inviare alla catena esattamente tre richieste di lettura. Qualsiasi altra richiesta viene bloccata dal codice stesso prima di lasciare il dispositivo.
3 · Nessuna iniezione. Nessun listener di messaggi, nessun link di azione, nessun codice remoto, una Content Security Policy rigorosa, e nulla che arrivi dalla rete viene mai inserito come HTML. Nessuna API esterna può pilotare la cassa o il portafoglio.
4 · Il tuo portafoglio è l'identità. L'indirizzo di ricezione viene verificato on-chain in configurazione e mostrato su ogni schermata QR (primi e ultimi cinque caratteri, nome del portafoglio) così cassiere e acquirente possono confrontarlo.
È questo che trasforma una spesa costante in una costante: un modo di accettare denaro senza costi di gestione, senza controparte e senza porta sul retro.
Trasparente come il sistema solare: il lato legale e finanziario
L'intero modello sta in un'immagine. Il Sole è la rete Solana: tutto si muove nella sua luce, e chiunque può vederlo. I pianeti sono i portafogli: ciascuno ruota sul proprio asse e risponde solo al suo proprietario. Wen Counter è un telescopio: osserva un pianeta ricevere luce e lo annota. Un telescopio non può spostare un pianeta.
Ecco perché i meccanismi legali e finanziari vivono dove vive il denaro, nel portafoglio:
- La proprietà comincia nel momento in cui un pagamento è confermato nel portafoglio del negozio. La cassa non detiene mai fondi, nemmeno per un secondo.
- Rimborsi, trasferimenti e prelievi sono decisioni del proprietario del portafoglio, prese nell'app del portafoglio su un telefono o un computer, sotto i controlli del proprietario stesso (password, dispositivo, approvazioni del team).
- I registri sono pubblici sulla catena e privati nel registro del negozio: ogni vendita ha una firma, ogni firma può essere controllata da un commercialista o da un revisore.
- Tasse e conformità seguono l'attività, non lo strumento: il negozio dichiara i propri redditi secondo le regole del proprio paese. La cassa non aggiunge a questo quadro né commissioni, né intermediari, né parti nascoste.
Crescere: portafogli di cassa e raccolta giornaliera
La stessa regola della sola ricezione cresce da un banco a una catena di negozi, senza server e quasi senza costi:
- Un portafoglio di cassa per ogni cassa. Ogni registratore ha il suo semplice portafoglio, gestito dal responsabile di turno. La cassa riceve su di esso e non può fare altro.
- Raccolta giornaliera. A fine giornata il responsabile sposta gli incassi dal portafoglio di cassa al portafoglio aziendale, per esempio un vault multisig Squads, nell'app del portafoglio. Una transazione, una commissione di rete.
- Rimborsi dalla cassa. Durante la giornata il responsabile può rimborsare un acquirente dal portafoglio di cassa, entro il fondo cassa del giorno, senza toccare il portafoglio aziendale.
- L'azienda tiene le chiavi che contano. La tesoreria richiede più approvazioni per spostare i fondi; un telefono perso può far perdere al massimo un giorno di una cassa.
- Contabilità per cassa. Ogni cassa esporta il proprio CSV; l'azienda vede ogni cassa e ogni raccolta on-chain, per indirizzo e per firma.
La roadmap resta breve e quasi gratuita: telefoni che hai già, portafogli gratuiti, una commissione di rete per vendita pagata dagli acquirenti e una per raccolta giornaliera pagata da te.
Una nota aperta a sviluppatori e catene di negozi, in tutto il mondo
- Mantenete la cassa in sola ricezione. Costruite intorno a lei, non dentro: sistemi ordini, schermi di cucina, cartellini QR stampati, NFT-ricevuta, esportazioni verso la contabilità o l'ERP dal CSV.
- Mettete la spesa dove deve stare: nei portafogli con i loro controlli, come approvazioni multisig e limiti di spesa, non nella cassa.
- Verificate ogni pagamento con le cinque verifiche (riferimento, destinatario, token, importo, esito) e mostrate l'indirizzo di ricezione sullo schermo.
- Copiate liberamente, citate Wen. Apache-2.0 con il NOTICE: Wen Open Lab e la catena Wen. Se cambiate il codice, dite che è una build modificata.
- Fate un progetto pilota su devnet, con portafogli nuovi e vuoti, prima di qualsiasi denaro reale.
Cosa abbiamo testato, apertamente
Tre gruppi di verifiche, tutte nel repository, tutte superate il 12 novembre 2026, dopo l'aggiunta delle funzioni per i negozi (portafogli numerati con tipi, vista della sede centrale, ricevute, note di rimborso, esportazioni per periodo, il dizionario delle lingue). Sempre solo tre richieste di lettura.
Logica del nucleo · 25 verifiche · node counter-core.test.js
| Verifica | Risultato |
|---|---|
| andata e ritorno base58 su 200 chiavi casuali | ✓ |
| gli indirizzi noti si decodificano in 32 byte; la spazzatura viene rifiutata | ✓ |
| ogni chiave di riferimento è un indirizzo valido | ✓ |
| importi: decimali, zero, negativi e forme esponenziali rifiutati | ✓ |
| formato dell'URL di pagamento e percent-encoding | ✓ |
| pagamento in SOL verificato | ✓ |
| pagamento insufficiente rifiutato | ✓ |
| riferimento mancante rifiutato | ✓ |
| transazione fallita rifiutata | ✓ |
| pagamento in USDC verificato | ✓ |
| token sbagliato rifiutato | ✓ |
| primo pagamento a un nuovo account token verificato | ✓ |
| tassi del micro-scontrino (3 → 12,9%, 25 → 4,1%, 100 → 3,2%) | ✓ |
| modello dei risparmi su un mix di scontrini | ✓ |
| controllo dell'indirizzo: nuovo, portafoglio, programma, token, altro | ✓ |
| stima del fatturato | ✓ |
| raggruppamento nello stesso giorno per «Oggi hai tenuto» | ✓ |
| periodi di esportazione: giorno, settimana, mese, anno, anno scorso, trimestri, personalizzato; date errate rifiutate | ✓ |
| la nota di rimborso è «refund:» più un ID di transazione valido; la spazzatura viene rifiutata | ✓ |
| il testo della ricevuta per l'acquirente dice «Non è uno scontrino fiscale» | ✓ |
| etichetta del portafoglio: numero, tipo e nome (#4 · Tips · Bar tips) | ✓ |
| vista della sede centrale: vendite raggruppate per portafoglio e token; i portafogli sconosciuti tenuti a parte | ✓ |
| la vista della sede centrale di un registro vuoto è vuota | ✓ |
| commento alla vendita come memo: ID ordine più commento, una riga, al massimo 120 caratteri; sulla ricevuta come «Per:» | ✓ |
| PIN delle impostazioni: solo da 4 a 8 cifre | ✓ |
Nessun controllo, leggendo il codice · 13 verifiche · node counter-safety.test.js
| Verifica | Risultato |
|---|---|
| nessun provider di portafoglio viene mai toccato | ✓ |
| nessuna chiamata di connessione o firma di alcun tipo | ✓ |
| nessuna chiave, coppia di chiavi o frase seed | ✓ |
| esistono solo tre richieste di lettura, ed è un elenco consentito | ✓ |
| nessuna API in ingresso: nessun listener di messaggi, nessun URL di azione, nessun codice remoto | ✓ |
| Content Security Policy rigorosa: solo script propri | ✓ |
| i dati della rete non vengono mai scritti come HTML | ✓ |
| la cache offline non tocca mai la catena | ✓ |
| un pagamento conta solo quando riferimento, destinatario, token, importo ed esito corrispondono tutti | ✓ |
| le parole dell'interfaccia sono legate all'impronta del nucleo: una traduzione non può viaggiare su un nucleo modificato | ✓ |
| le parole dell'interfaccia vengono scritte solo come testo, mai come HTML | ✓ |
| le Impostazioni sono dietro un PIN: nascoste finché non sbloccate, salvataggio, nuovo PIN e cancellazione del registro protetti, si bloccano quando esci, PIN conservato solo come SHA-256 con sale | ✓ |
| il file di distribuzione contiene solo parametri (il PIN delle impostazioni e la lingua), nessun codice | ✓ |
Nessun controllo, in un vero browser di telefono · 19 verifiche · node browser-safety.e2e.js
Il test pianta portafogli finti (Solana, Phantom, Solflare, Backpack, Jupiter) che registrano ogni contatto, digita testo ostile nel nome del negozio e nella nota, e fornisce risposte ostili dalla rete.
| Verifica | Risultato |
|---|---|
| le Impostazioni si aprono bloccate: le impostazioni del portafoglio sono nascoste | ✓ |
| un PIN sbagliato viene rifiutato | ✓ |
| il PIN di distribuzione (1111) sblocca le Impostazioni | ✓ |
| il commento viaggia nella richiesta di pagamento (message e memo), codificato, mai eseguito | ✓ |
| una «firma» ostile dalla rete viene rifiutata | ✓ |
| un pagamento a un altro indirizzo viene rifiutato | ✓ |
| il testo ostile nel nome del negozio e nella nota viene mostrato come testo, mai eseguito | ✓ |
| la nota viene salvata e mostrata alla lettera | ✓ |
| all'acquirente viene offerta una ricevuta dopo il pagamento | ✓ |
| il pulsante di rimborso dà «refund:» più l'ID della transazione originale | ✓ |
| l'esportazione per periodo dà al file il nome del periodo | ✓ |
| il commento alla vendita arriva nel CSV | ✓ |
| le Impostazioni si bloccano di nuovo dopo l'uscita | ✓ |
| una vendita su un portafoglio di reparto viene verificata rispetto a quel portafoglio, non a quello principale | ✓ |
| la schermata di pagamento indica il portafoglio per numero, tipo e nome | ✓ |
| la vista della sede centrale somma le vendite per portafoglio | ✓ |
| i portafogli finti piantati nella pagina non sono mai stati letti né chiamati | ✓ |
| solo richieste di lettura hanno raggiunto la rete | ✓ |
| nessun errore di script | ✓ |
Rieseguilo tu stesso
cd lab/counter
node counter-core.test.js        # 25 checks
node counter-safety.test.js      # 13 checks
python3 -m http.server 8771 &
node browser-safety.e2e.js http://localhost:8771/   # 19 checks, needs Playwright
Gli stessi file sono inclusi nel kit, così un negozio o uno sviluppatore può controllare la propria copia.
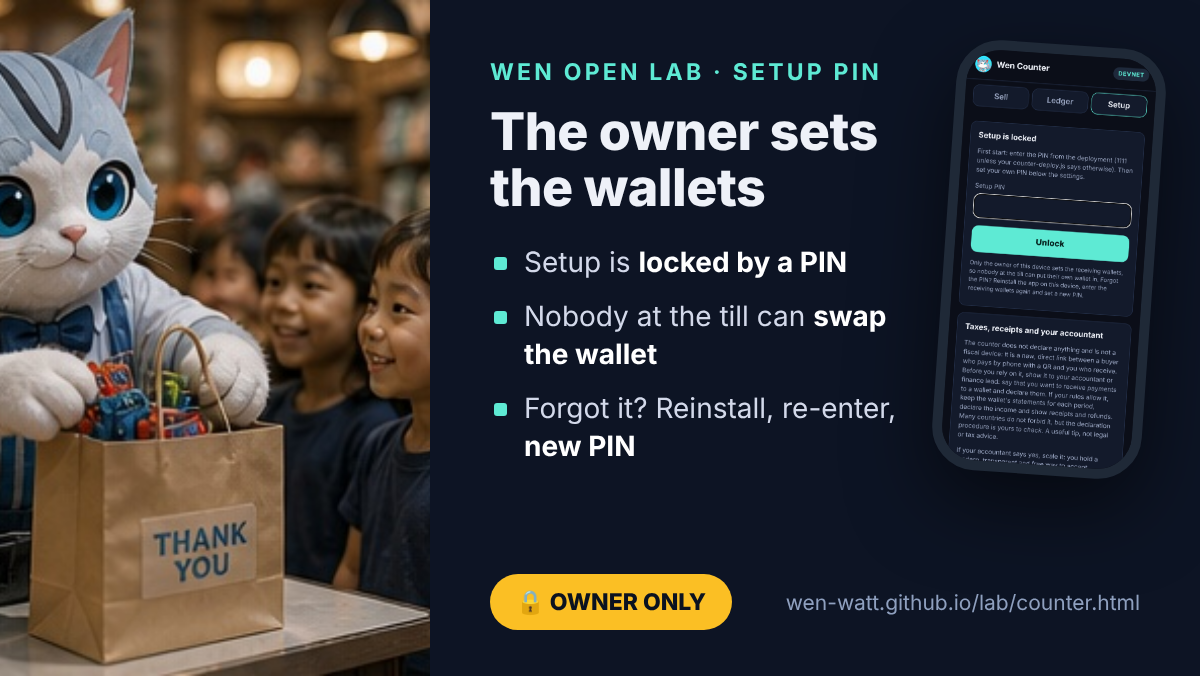
Il PIN delle impostazioni: nessuno alla cassa può sostituire il portafoglio
Su un dispositivo condiviso, il rischio reale non è un hacker ma una persona alla cassa che inserisce il proprio portafoglio di ricezione. Per questo le Impostazioni sono bloccate da un PIN. Il primo PIN è un parametro di distribuzione in counter-deploy.js (predefinito 1111, pubblico, quindi cambialo); il proprietario imposta un nuovo PIN nelle Impostazioni. Uscire dalle Impostazioni le blocca, cinque tentativi sbagliati le sospendono per 30 secondi, cancellare il registro richiede il PIN, e il PIN è salvato solo come SHA-256 con sale.
PIN dimenticato: reinstalla l'app sul dispositivo, inserisci di nuovo i portafogli di ricezione, imposta un nuovo PIN. Un flusso semplice e sicuro. Una reinstallazione lascia la cassa senza portafoglio, l'indirizzo di ricezione è mostrato su ogni QR, e gli incassi smettono di arrivare nel portafoglio aziendale, quindi una sostituzione non può restare nascosta. Il PIN blocca un'interfaccia; non è una chiave del portafoglio e non può spostare denaro, perché la cassa non può spostare denaro affatto.
Audit aperto: controllalo e diccelo
L'audit di Wen Counter è aperto e non finisce mai. Leggi il codice, riesegui le verifiche qui sopra sulla tua macchina, prova a far firmare, inviare o mostrare alla cassa qualcosa che non dovrebbe, e dicci cosa trovi: apri una issue nel repository pubblico (il link è nelle fonti). Una scoperta che regge diventa una nuova verifica e una riga in Scoperte dei lettori, con un ringraziamento.
Responsabilità dell'utente
Usi la soluzione sotto la tua responsabilità. Noi diamo il meccanismo; non sappiamo cosa ci fai o cosa cambi nella tua copia. Ciò che dichiariamo, e che le verifiche qui sopra dimostrano per la build originale, è il meccanismo stesso: non prende denaro, non detiene denaro e non applica commissioni. Segue la procedura della rete Solana, rigorosamente. Il portafoglio è tuo, e lo usi tu. Ricevute, rimborsi, registri e dichiarazioni sono dalla tua parte; verifica la procedura con il tuo commercialista.
La storia dell'intera soluzione, con ogni scheda e immagine: Wen Counter: una cassa gratuita e aperta per ogni negozio.
Raccontato per intero: per gli sviluppatori su dev.to (il codice, la verifica in cinque punti, le 57 verifiche) e per negozi e amministrazione su Hashnode (chi controlla il denaro, sette risposte prima di crescere).
Cosa queste verifiche non coprono
- Il codice non è sottoposto ad audit da terzi. Sono i nostri test aperti, non un certificato.
- Un telefono già compromesso può mostrare qualsiasi cosa. Usa un dispositivo di cui ti fidi e tienilo aggiornato.
- Una copia falsa della pagina potrebbe mostrare un indirizzo diverso. Ecco perché l'indirizzo appare su ogni schermata QR e nel portafoglio dell'acquirente: confronta i primi e gli ultimi cinque caratteri.
- La sicurezza dei fondi dopo che arrivano è la sicurezza del tuo portafoglio: proteggi la sua frase seed, e per un team usa un multisig come Squads.
- Prima la devnet, con un portafoglio nuovo e vuoto. Non è consulenza finanziaria, fiscale o legale.